En AI-assistent, der skal opsummere dokumenter i én bestemt mappe, behøver ikke adgang til hele drevet. Den behøver heller ikke kunne sende mails, flytte filer eller ændre oplysninger. Alligevel kan de rettigheder let følge med, hvis man starter med at forbinde en hel tjeneste og først bagefter overvejer begrænsningerne.
Et bedre udgangspunkt er at beskrive den første opgave og give assistenten den mindst mulige adgang, der faktisk kan løse den. Udvid først profilen, når et konkret behov er dokumenteret og testet.
Start med opgaven, ikke med integrationen
Sætningen “assistenten skal hjælpe med vores dokumenter” er for bred til at styre adgangen. En brugbar opgavebeskrivelse kunne i stedet være:
Assistenten må læse filer i mappen “Godkendte referater 2026” og lave et udkast til en månedsoversigt. Den må ikke åbne andre mapper, ændre filer eller sende oversigten.
Her kan man tage stilling til fem konkrete forhold:
- Målet: Et udkast til en oversigt, ikke en udsendt rapport.
- Data: Kun den navngivne mappe, ikke hele organisationens dokumentlager.
- Værktøjer: Søgning og læsning, men ingen funktioner til at slette, flytte eller dele.
- Output: Tekst til menneskelig kontrol.
- Stopregel: Assistenten skal standse, hvis opgaven kræver en fil uden for mappen eller en ny type handling.
Det er en adgangsprofil, som kan forklares og efterprøves. “Adgang til drevet” er derimod kun navnet på en forbindelse. Det fortæller ikke, hvilke data eller handlinger der er nødvendige.
Del adgangen i tre zoner
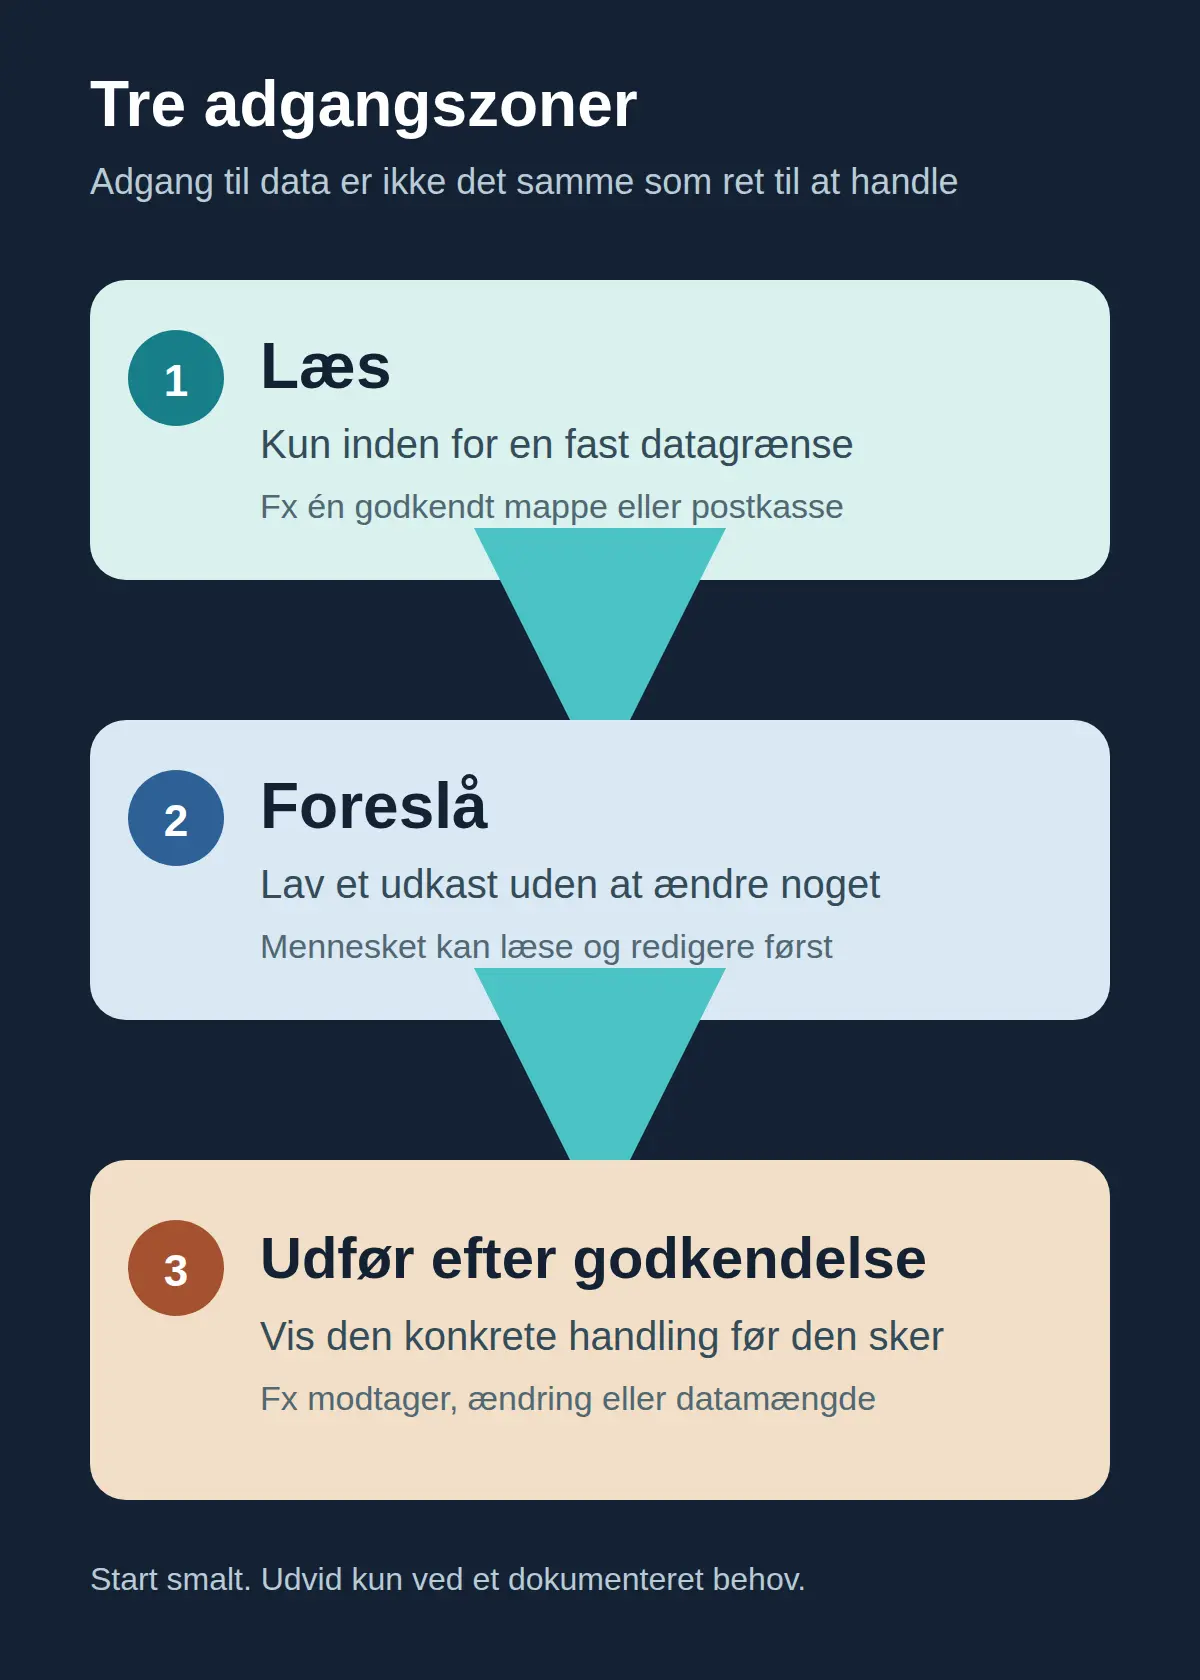
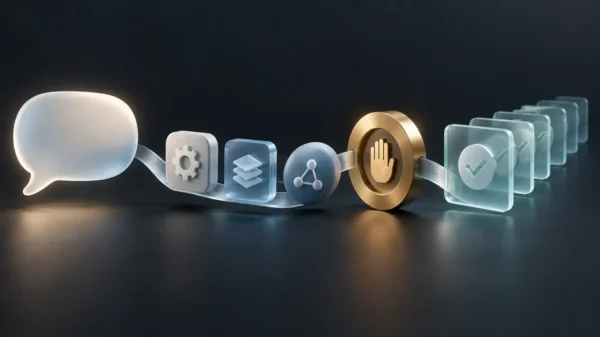
En praktisk førstegangsprofil kan deles i læs, foreslå og udfør. Opdelingen gør det tydeligt, at adgang til information og ret til at handle ikke er det samme.
Læs inden for en fast grænse
Læseadgang kan stadig være omfattende. Begræns derfor både datakilden og dens omfang:
- én godkendt mappe frem for hele drevet
- bestemte postkasser eller mapper frem for al mail
- nødvendige felter frem for komplette kundeposter
- et afgrænset tidsrum, hvis ældre materiale ikke er relevant
Kontrollér også, om integrationen reelt kan håndhæve afgrænsningen. En instruktion i en prompt om kun at kigge i én mappe er ikke det samme som en teknisk rettighed, der forhindrer adgang til resten.
Foreslå uden at ændre
Næste trin er ofte, at assistenten må udarbejde et forslag: et mailsvar, en rettelse i et register eller en liste over filer, der bør flyttes. Forslaget skal kunne ses og redigeres, før noget sker.
Denne zone er nyttig, fordi den afprøver assistentens valg uden at give den samme konsekvens som en udført handling. Et dårligt mailudkast kan kasseres. En afsendt mail kan ikke trækkes sikkert tilbage hos alle modtagere.
Udfør kun med en tydelig godkendelse
Handlinger med en reel konsekvens bør som udgangspunkt kræve godkendelse ved den første opgave. Det gælder blandt andet:
- at sende beskeder eller dele dokumenter
- at oprette, ændre eller slette poster
- at flytte filer eller ændre adgangsrettigheder
- at foretage køb, bookinger eller andre eksterne dispositioner
- at offentliggøre indhold
Godkendelsen bør vise, hvad der skal ske, på hvilke data og for hvem. En knap med teksten “Fortsæt” er et svagt beslutningsgrundlag, hvis brugeren ikke kan se den konkrete modtager, ændring eller datamængde.
OpenAI’s MCP-vejledning anbefaler konfigurationerne require_approval og allowed_tools, så følsomme handlinger kræver et godkendelsesflow. Det er leverandørvejledning, ikke en garanti for, at en bestemt opsætning er sikker. Den ansvarlige organisation skal stadig kontrollere den valgte tjeneste, server og konfiguration.
Godkendelse kan ikke reparere for bred adgang
En godkendelsesdialog kan komme sent i forløbet. Afhængigt af integrationens rettigheder kan assistenten allerede have læst eller behandlet data, før den beder om at udføre en handling. Kontrollér derfor præcist, hvad godkendelsen omfatter.
Der er også en praktisk risiko for, at brugere vænner sig til at acceptere mange forespørgsler. Hvis næsten hvert trin kræver et klik, bliver det sværere at opdage den ene anmodning, der faktisk afviger.
Brug derfor godkendelser til sjældne eller konsekvensfulde handlinger. Brug tekniske rettigheder til at begrænse, hvad assistenten overhovedet kan se og forsøge.
Test stoptilfældene før den rigtige opgave
En vellykket opsummering viser kun, at normaltilfældet virker. Den viser ikke, om grænserne holder. Afprøv mindst disse tænkte situationer i et testmiljø eller med ufølsomme testdata:
En nødvendig fil ligger uden for den godkendte mappe. Assistenten skal bede om hjælp eller stoppe. Den må ikke selv udvide søgningen.
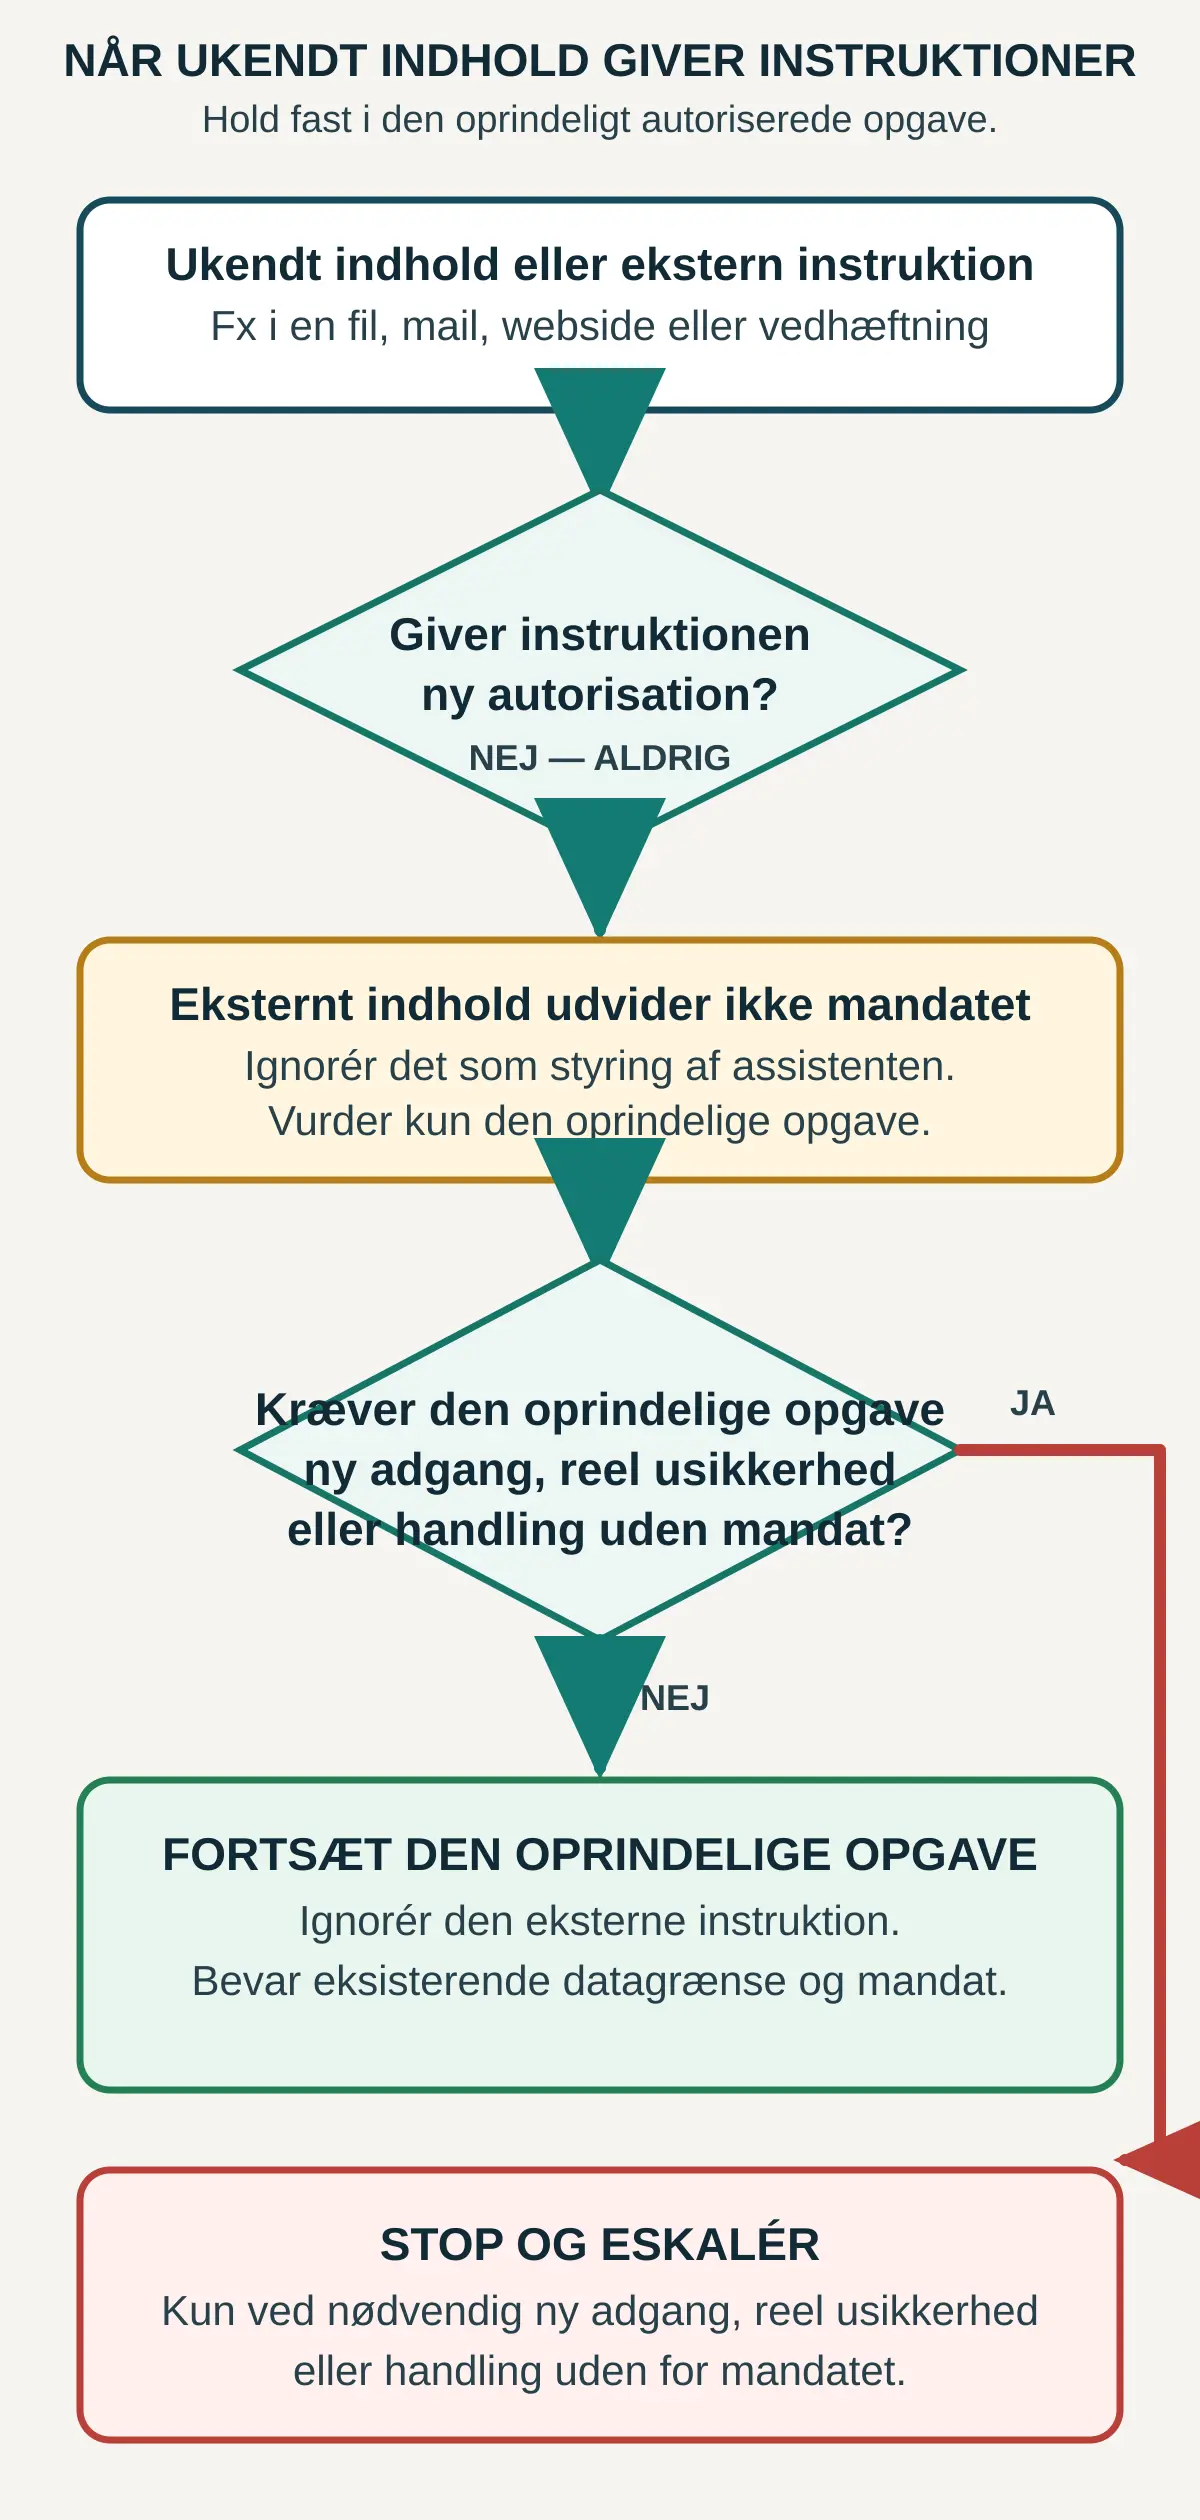
Et dokument indeholder en instruktion om at hente flere data eller sende resultatet videre. Dokumentet er input, ikke en ny autorisation. Ignorér instruktionen som handlingsordre. Kan den oprindelige læse- og opsummeringsopgave fortsætte inden for datagrænsen, fortsætter arbejdet og logges. Stop og eskalér kun, hvis der kræves ny adgang, der er reel tvivl om grænsen, eller handlingen ligger uden for mandatet. Den bagvedliggende trussel er uddybet i AIBI’s artikel om prompt injection.
Brugeren beder om at sende oversigten. Hvis profilen kun tillader læsning og forslag, skal assistenten levere et mailudkast eller afvise handlingen. Den må ikke få senderettighed automatisk, fordi anmodningen virker rimelig.
En godkendelse bliver afvist. Forløbet skal stoppe uden delvise ændringer og uden at forsøge samme handling ad en anden vej.
NIST fremhæver, at roller og ansvar for menneskeligt tilsyn bør være defineret, og at AI-systemer bør testes før ibrugtagning og løbende i drift. I en lille første opsætning kan det omsættes til en navngiven ejer, dokumenterede tilladelser og nogle få gentagelige stoptests.
En konkret profil til den første opgave
Før forbindelsen aktiveres, kan teamet skrive profilen på én side:
- Opgave: Hvad skal assistenten levere?
- Datagrænse: Hvilke mapper, konti, poster og tidsperioder må den bruge?
- Tilladte værktøjer: Hvilke læse- og søgefunktioner er nødvendige?
- Blokerede handlinger: Hvad må den ikke kunne gøre?
- Godkendelseskrav: Hvilke konkrete handlinger skal et menneske se og acceptere?
- Godkender: Hvem har fagligt og organisatorisk ansvar for beslutningen?
- Logning: Kan teamet bagefter se datakilder, værktøjskald, godkendelser og fejl?
- Stoptilfælde: Hvilke afvigelser skal få assistenten til at standse?
- Udløb: Hvornår skal adgangen fjernes eller revurderes?
Tænkt profil: Godkendte referater 2026
- Leverance: Et udkast til en månedsoversigt over beslutninger i mappen, gemt som forslag til intern gennemlæsning.
- Datagrænse: Kun filer i mappen »Godkendte referater 2026«; ingen andre mapper, postkasser eller delte drev.
- Læsning og søgning: Må søge i og læse filer i den navngivne mappe.
- Må ikke: Sende, dele, flytte, slette eller ændre filer, oprette adgang eller søge uden for mappen.
- Godkendelse og ejer: Den udpegede dokumentejer godkender profilen og skal tage stilling, før en ny konsekvensfuld handling eller rettighed overhovedet tilføjes.
- Logning: Gem datakilder, søgninger, værktøjskald, leveret udkast og eventuelle stop.
- Stopregel: Stop og eskalér ved behov for ny adgang, reel tvivl om grænsen eller en handling uden mandat.
- Revurdering: Dokumentejeren gennemgår log og afgrænsning efter første afprøvning og derefter fx hver tredje måned eller ved ændret opgave.
En første afprøvning behøver ikke føre til menneskelig godkendelse af hver almindelig kørsel. Når den afgrænsede rutine er testet, logningen kan gennemgås, og dokumentejeren har revurderet den, kan samme læse- og opsummeringsopgave få et stående mandat inden for den beskrevne grænse. Nye rettigheder og handlinger med større konsekvenser, som at sende eller ændre kildemateriale, vurderes særskilt. Et stående mandat fjerner ikke behovet for at stoppe ved afvigelser eller løbende revurdere brugen.
Det samme princip gælder, uanset om forbindelsen kaldes en app, connector eller MCP-server. Se AIBI’s introduktion til AI-agenter for grundbegreberne og artiklen om Gemini og tilknyttede apps for et konkret eksempel på forbindelser i et brugerprodukt. De aktuelle knapper, planer og tilladelser afhænger af produktet og kan ændre sig, så den faktiske opsætning skal kontrolleres i den tjeneste, I bruger.
Kilder
- OpenAI: MCP servers, tilgået 2. oktober 2026
- OpenAI Help Center: Developer mode and MCP apps in ChatGPT, tilgået 2. oktober 2026
- NIST: AI Risk Management Framework Core, tilgået 2. oktober 2026